Поделиться
Дипфейк проходит собеседование: как ненастоящие люди проникают в компании через рекрутинг
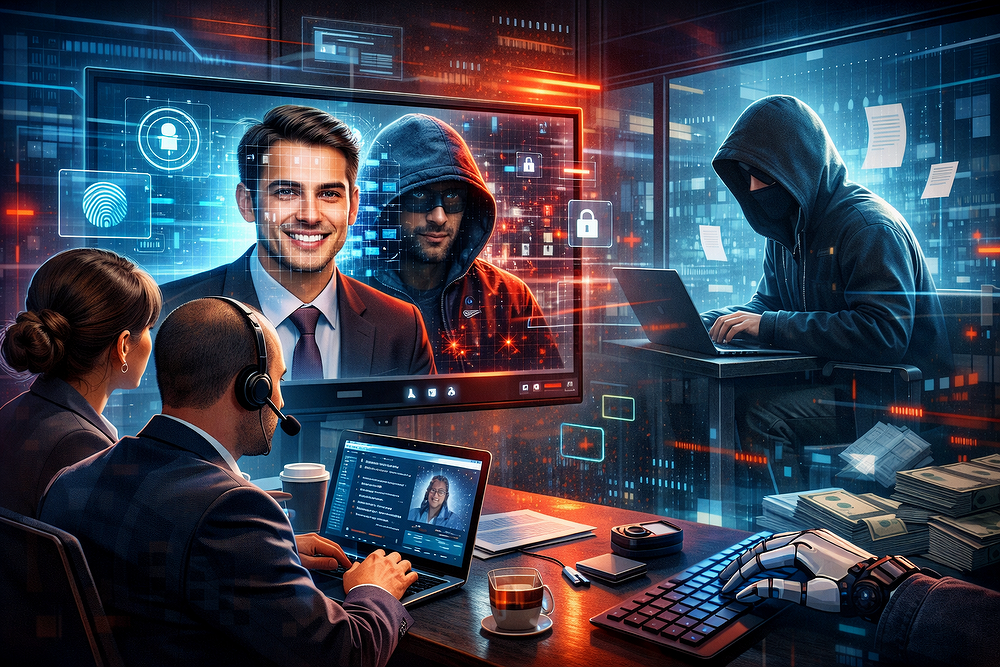
Дипфейки устраиваются на работу — это уже не сюжет фантастического романа, а вполне практический способ проникновения в компанию через HR-департамент. Ещё в 2022 году ФБР публично предупреждало: злоумышленники используют дипфейки и украденные персональные данные для откликов на удалённые вакансии, особенно в ИТ, разработке и на позициях с доступом к персональным, финансовым и корпоративным данным, а также к проприетарной информации. В 2025 году сообщилось, что северокорейские агенты, выдающие себя за ИТ-специалистов, используют искусственный интеллект и технологии подмены лица во время видеоинтервью, чтобы скрыть свою личность. После трудоустройства они получают доступ к внутренним системам компаний, копируют исходный код, похищают данные и даже переходят к вымогательству: заплатите, или конфиденциальная информация окажется в сети.
В июньском релизе 2025 года Департамент юстиции США описал одну из таких схем: злоумышленники скомпрометировали личности более чем 80 американцев, устроились более чем в 100 компаний, включая Fortune 500, и получили доступ к конфиденциальным данным и исходному коду. Общий ущерб составил не менее $3 млн только по сопутствующим расходам и потерям. Отдельно упоминался эпизод с кражей криптоактивов более чем на $900 тыс. после трудоустройства под поддельной личностью.
В феврале 2026 года Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России также сообщило об инцидентах, когда мошенники создают фальшивые аккаунты известных в регионах должностных лиц. В роликах, созданных с помощью ИИ, они имитируют жесты и голоса реальных людей. Так злоумышленники уже подделали Telegram-аккаунты главы Ярославского муниципального округа Алексея Михайлова и мэра Рязани Бориса Ясинского.
По информации МВД, в 79% дипфейков, используемых для мошенничества в России, фигурируют образы госслужащих. Инциденты с поддельными личностями для трудоустройства пока только набирают обороты — Россия в этом смысле повторяет глобальный тренд. Но компании предпочитают не афишировать такие случаи из-за репутационных рисков.
Как нанимают тех, кто никогда не существовал
Обычно схема выглядит так: злоумышленник проходит интервью под чужой или синтетической личностью, получает удалённый доступ, а затем начинает копировать код, выгружать данные и шантажировать компанию. Такие «сотрудники» могут сначала требовать выкуп за неразглашение, а затем всё равно продавать похищенные материалы, например копии репозиториев или корпоративные данные. Надеяться на соблюдение договорённостей в такой ситуации бессмысленно: юридические нормы для шантажистов не работают, а верить мошенникам на слово — заведомо плохой сценарий.
Инцидент с попыткой найма дипфейка произошёл в компании Vidoc Security: сооснователь Давид Мочадло заподозрил, что перед ним ИИ-кандидат, и попросил его поднять руку. Кандидат отказался, после чего интервью завершили.
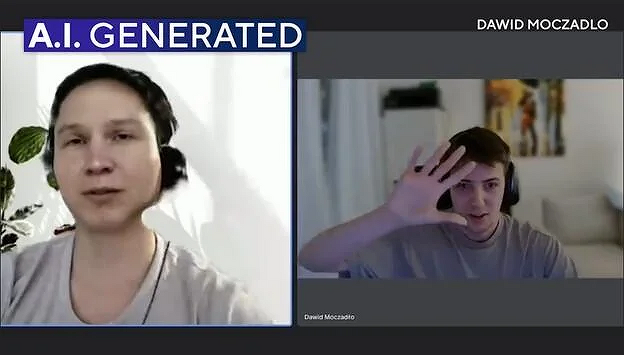
По словам Мочадло, это был уже второй подобный случай. После повторного инцидента компания ввела очные интервью на финальном этапе.
В пресс-релизе Pragmatic Engineer описан случай из практики польской ИИ-компании, которая столкнулась с двумя кандидатами, созданными с помощью дипфейков. Интервьюеры заподозрили, что обеими личностями управлял один и тот же человек. Особенно это стало заметно во время второго технического собеседования, когда уверенность кандидата резко выросла — вероятно, потому, что он уже успел ознакомиться с форматом интервью и вопросами, используя другой дипфейк.
Ещё один пример — Гонконг, где сотрудник финансового подразделения международной компании после видеоконференции с дипфейком в роли CFO и другими фальшивыми участниками перевёл HK$200 млн (около US$25,6 млн). South China Morning Post со ссылкой на полицию писала, что все участники звонка, кроме жертвы, были цифровыми реконструкциями реальных сотрудников, созданными на основе публичных видео- и аудиоматериалов.
По оценке Gartner, к 2028 году каждый четвёртый соискатель работы будет использовать фальшивые данные. Такой сценарий становится всё более вероятным по мере развития ИИ-технологий и роста их доступности.
Как работает подмена лица и голоса в реальном времени в 2026 году
За последние два года дипфейк-технологии упростились и стали доступнее. Если раньше для качественной подмены лица или голоса требовались серьёзные навыки, мощное оборудование и много времени на подготовку, то теперь ситуация изменилась. В совместном документе американских ведомств говорится, что появились более быстрые и гибкие способы генерации изменённого видео в реальном времени. Проще говоря, сегодня подделать внешность человека на видеозвонке гораздо легче, быстрее и дешевле, чем ещё год назад. И эти технологии продолжают совершенствоваться.
То же касается и голоса. Современные системы синтеза речи уже умеют довольно точно воспроизводить особенности конкретного человека, даже если для обучения у них есть всего несколько секунд исходной записи. Это значит, что злоумышленнику больше не нужно собирать часы аудио и видео, чтобы создать убедительный образ. Во многих случаях достаточно короткого фрагмента из ролика в соцсетях, интервью, подкаста или публичного выступления.
Барьер входа в такие атаки резко снизился. Упала не только стоимость инструментов, но и требования к навыкам. Теперь для создания убедительного ИИ-аватара нужно меньше исходных данных, времени и технической экспертизы. При этом качество подделок в реальном времени выросло настолько, что на обычном видеоинтервью неподготовленный рекрутер может просто не заметить подвоха.
При этом у дипфейков в реальном времени всё ещё есть слабые места. Системе бывает трудно сохранять стабильность изображения от кадра к кадру: лицо может слегка «плыть», дёргаться или выглядеть неестественно при движении. Сбои возможны и при частичном перекрытии лица — например, если человек проводит рукой перед камерой, надевает очки, поворачивается или меняет ракурс. Проблемы возникают и при резкой смене освещения: когда экран становится ярче, человек наклоняется к окну или в кадре меняется свет. В такие моменты синтетическое изображение может вести себя неестественно. Пока что при внимательном интервью и дополнительных проверках дипфейки ещё можно распознать, но с каждым месяцем раскусить подмену всё сложнее.
Две стороны одной медали: сценарии атаки и защиты
Инструменты синтетической маскировки используются не только для атак, но и для защиты. Специалист по конкурентной разведке или проверке контрагентов может применять их, чтобы выявлять токсичных продавцов, агрессивных посредников и серых подрядчиков, не раскрывая при этом собственную внешность, голос и биометрические данные. В таком случае цель — не выдать себя за другого человека ради обмана работодателя, а защитить себя от утечки данных, преследования или попыток деанонимизации.
В 2024 году Public Media Alliance описывала кейсы, в которых медиаорганизации использовали ИИ-инструменты для защиты личности журналистов и источников. В частности, France Télévisions применяла такие технологии, чтобы скрыть лица участников документального проекта, когда их безопасность могла оказаться под угрозой. Организация объясняла эту практику как способ сохранить анонимность в условиях, когда традиционное размытие лица и искажение голоса уже можно обойти современными средствами обработки.
Похожий пример приводит LatAm Journalism Review в материале о Венесуэле. Там независимые медиа использовали ИИ-аватары не для дезинформации, а для защиты журналистов и активистов на фоне репрессий и ограничений свободы слова. Один из участников проекта объяснял, что задача таких аватаров — сохранить личность и безопасность реальных журналистов.
Zoom официально описывает аватары как способ заменить лицо 3D-персонажем, который повторяет движения головы и мимику пользователя. Компания указывает, что изображения лица при использовании этой функции не покидают устройство, не сохраняются и не отправляются в Zoom, а сама функция не использует распознавание личности и не определяет, кто именно находится перед камерой. Иными словами, крупная корпоративная платформа уже легализует саму идею синтетической самопрезентации как инструмента коммуникации, а не преступления.
ИИ-аватар сам по себе не является ни доказательством злого умысла, ни чем-то заведомо недопустимым. Вопрос всегда в целях. Когда синтетическая маска используется, чтобы скрыть реальную личность журналиста, исследователя или специалиста в рискованной сфере, это инструмент приватности и безопасности. Когда та же технология применяется, чтобы пройти собеседование под чужой или вымышленной личностью, получить оффер и доступ к внутренним системам, это уже инструмент обмана.
Хотя сама технология нейтральна, рекрутерам, CISO и менеджерам больше нельзя доверять только лицу на экране. Нужны дополнительные уровни проверки личности, понимание признаков синтетической подмены и осознание того, что ИИ-мимикрия уже стала частью корпоративной реальности.
Что делать HR-отделам прямо сейчас? 8 рекомендаций по защите от дипфейков
Gartner сообщает, что по итогам опроса 2Q25 среди 3000 кандидатов 6% признались в мошенничестве на интервью — то есть либо выдавали себя за другого человека, либо просили пройти интервью вместо них. Gartner также прогнозирует, что к 2028 году каждый четвёртый кандидатский профиль в мире может оказаться фейковым. При этом 39% кандидатов уже используют ИИ при отклике на вакансию.
На этом фоне HR и ИБ должны смотреть на найм как на потенциальную точку атаки. Защита должна начинаться не после инцидента, а ещё на стадии оффера.
Так что же делать?
- Проверять личность не один раз, а на нескольких этапах. ФБР рекомендует внедрять процедуры подтверждения личности во время интервью, при онбординге и на протяжении работы удалённого сотрудника. Иначе компания рискует нанять убедительного кандидата на первом звонке, а заметить подмену уже после выдачи техники и доступа к репозиториям и корпоративным системам.
- Сверять документы с цифровым следом.Цифровой след — это совокупность профилей, контактов, портфолио, публичной активности и профессиональных связей человека. Имеет смысл сопоставлять фото, адреса, телефоны, email, данные из резюме, соцсетей и платёжных платформ, а также искать повторяющиеся контактные данные и одинаковые фрагменты резюме у разных кандидатов. Полезно дополнительно проверять профессиональные соцсети: дату создания профиля, последнее обновление, сведения о верификации. Если человек заявляет о многолетней карьере, а профиль создан недавно и почти не связан с прежними работодателями, это повод для более глубокой проверки.
- По возможности переводить финальную верификацию в офлайн. Лучше назначать личные встречи для получения техники, физической идентификации и других очных этапов, особенно если речь идёт о чувствительных ролях. Если очная встреча невозможна, стоит усилить видеопроверку: не использовать размытый фон, просить показать окружающее пространство или вид из окна и сопоставлять это с местоположением, указанным в документах. Если кандидат утверждает, что давно живёт в конкретном городе или стране, можно задать несколько уточняющих бытовых вопросов о районе, транспорте и повседневной жизни.
- Добавлять в интервью действия, сложные для дипфейк-систем. Исследование Unit 42 показывает, что у дипфейков в реальном времени есть характерные слабые места: проблемы с временной согласованностью изображения, ошибки при частичном перекрытии лица, сложности с быстрой адаптацией к освещению и артефакты при резких движениях головы. На практике это значит, что во время интервью можно попросить кандидата ненадолго повернуться в профиль, слегка изменить угол камеры, переместиться так, чтобы свет в кадре изменился, или выполнить простой жест. Именно в таких ситуациях синтетическая маска чаще всего даёт сбой. В УБК МВД РФ также советуют обращать внимание на неестественную интонацию речи, слишком редкое моргание и нетипичные просьбы.
- Следить за синхронностью речи и видео. При дипфейк-собеседованиях нередко возникают жалобы на рассинхрон между движением губ и речью. Интервьюеру стоит смотреть не только на содержание ответов, но и на то, совпадает ли речь с мимикой, не «плывёт» ли лицо при движении, не выглядят ли края лица неестественно при смене освещения и не возникает ли ощущения, что голос существует отдельно от изображения.
- Ограничить доступ новым сотрудникам по принципу минимально необходимого. В первые недели человек должен получать только те права и доступы, которые нужны ему для старта работы. Всё остальное следует открывать постепенно, после дополнительных этапов проверки. Это особенно важно, потому что именно сразу после найма злоумышленники стремятся получить максимум данных, кода и доступа к внутренней инфраструктуре. Нулевое доверие должно начинаться в первый рабочий день, а не после первой утечки.
- Наладить сотрудничество между HR и ИБ. Unit 42 подчёркивает, что защита от кампаний с синтетическими личностями требует тесного взаимодействия рекрутинга и службы безопасности на всём протяжении найма и трудоустройства. Для HR это означает обязательную камеру на интервью, запись сессий при наличии надлежащего согласия, проверку подлинности документов, подтверждение, что перед камерой находится реальный человек, а не запись или синтетический аватар, и обучение интервьюеров признакам подмены. Для ИБ — проверку IP-адресов заявок, поиск анонимизирующей инфраструктуры, выявление VoIP-номеров, контроль виртуальных веб-камер на корпоративных устройствах, многофакторную аутентификацию и мониторинг аномальной сетевой активности после выхода сотрудника. Перед внедрением таких мер их стоит проверить на соответствие локальному законодательству вместе с юристами компании.
- Строить многоуровневую стратегию снижения рисков. Важно заранее определить прозрачные правила использования ИИ кандидатами, усилить проверку биографии и опыта, применять риск-ориентированный мониторинг и встроить подтверждение личности и сигналы об аномалиях прямо в рекрутинговые процессы. Иначе рынок труда всё быстрее будет превращаться в среду, где компания проверяет уже не человека, а тщательно собранную синтетическую идентичность.
Выводы
Главная ошибка компаний сегодня — воспринимать риск дипфейков как что-то редкое, дорогое и слишком сложное для массового применения. Факты показывают обратное: инструменты стали доступнее, рынок труда — уязвимее, а мошенничество на интервью — заметно более распространённой проблемой, чем ещё недавно казалось. Поэтому защита должна строиться по многоуровневой модели: проверка личности на нескольких этапах, анализ цифрового следа, очная или усиленная видеоверификация, простые антидипфейк-проверки, ограничение доступа в первые недели и тесная связка HR с ИБ. Только так компания может выявить синтетическую личность до того, как та получит доступ к коду, данным и внутренним системам.
■ Рекламаerid:2W5zFJLqqz9Рекламодатель: ООО "Академия Киберёж"ИНН/ОГРН: 7735212702/1257700486702Сайт: https://academy.cyberyozh.com/
 Короткая ссылка