Биометрия как сервис: как «Росатом» использует отдельную платформу и зачем это другим компаниям
Для использования биометрической аутентификации уже недостаточно установить камеру и программное обеспечение для распознавания лица. Сегодня необходимо учитывать требования к обработке биометрии, взаимодействовать с государственной Единой биометрической системой (ЕБС), интегрировать решение с существующими СКУД и корпоративными системами и обеспечивать работу в защищённых контурах. Коммерческая биометрическая система (КБС) «Атом.Био», которую развивает «Гринатом», создаётся именно как такой сервис. Компания рассматривает её как единое окно взаимодействия предприятий «Росатома» с ЕБС. О том, как менялась роль биометрии в корпорации, какие задачи решает КБС и как распределяется ответственность между провайдером и предприятием, CNews поговорил с экспертами «Гринатома».
05.10.2026
Отраслевой сервис вместо отдельных сценариев доступа
Биометрия постепенно перестаёт быть отдельной функцией доступа и превращается в инфраструктурный сервис
Первый опыт «Гринатома» по внедрению биометрии пришёлся на время пандемии коронавируса. Тогда технология использовалась как дополнительный фактор аутентификации при удалённом доступе.
«В 2020 году мы разработали дополнительный фактор подтверждения того, что перед удалённым монитором сидит тот самый человек, которому выдан ноутбук или компьютер. Нам было важно понимать, кто конкретно находится перед рабочим местом», — рассказывает Вероника Зуйкова, руководитель направления отдела проектирования и развития доверенных ИТ-сервисов «Гринатома».
Проект помог специалистам «Гринатома» получить опыт обработки биометрических данных. В следующие годы требования к работе с биометрией изменились: теперь технология связана не только с конкретным сценарием аутентификации, но и с отдельным контуром регулирования, информационной безопасностью и взаимодействия с государственной инфраструктурой.
Одновременно увеличивалось и число потенциальных сценариев, задач, где могла бы использоваться биометрия. Сейчас в «Гринатоме» среди них называют доступ на объекты и в корпоративные системы, подтверждение личности за рабочим местом, учёт рабочего времени, охрану труда и видеоаналитику.
«Строить отдельное решение под каждый сценарий дорого, кроме того, такую модель сложно сопровождать. КБС позволяет сделать единое окно взаимодействия с ГИС ЕБС, централизовать требования информационной безопасности и подключать разные бизнес-сценарии через общую платформу», — говорит Александр Коняшкин, заместитель директора по информационным технологиям, начальник управления доверенных ИТ-сервисов «Гринатома».
По словам специалиста, биометрия постепенно перестаёт быть отдельной функцией доступа и превращается в инфраструктурный сервис, который может использоваться одновременно в физической и цифровой среде.
Что изменилось для заказчика
Для корпоративных пользователей одним из наиболее существенных изменений стал рост требований к инфраструктуре. При работе с биометрией необходимо учитывать положения 572-ФЗ и 152-ФЗ, требования к защите информации и взаимодействию с ЕБС. Организация, оказывающая биометрическую аутентификацию через собственную систему, должна пройти аккредитацию.
«Нельзя просто купить терминал, биометрический движок на свободно распространяемом программном обеспечении и автоматически получать эталонные вектора из ЕБС. Потребуется выстроить работу с учётом строгих требований государства, законодательства, регуляторов, а для получения аккредитации нужно выполнить ряд юридических, организационных задач и корректно спроектировать, аттестовать и ввести в эксплуатацию систему, соответствующую отраслевым и государственным требованиям по безопасности», — объясняет Михаил Нарцев, заместитель начальника управления доверенных ИТ-сервисов, начальник отдела проектирования и развития доверенных ИТ-сервисов «Гринатома».
По состоянию на сентябрь 2026 года Минцифры аккредитовало 17 организаций для оказания биометрических услуг в соответствии с 572-ФЗ. «Атом.Био» позиционируется как первая КБС, созданная для решения отраслевых задач крупных государственных корпораций.
Для крупного заказчика такой подход означает возможность использовать уже созданную аккредитованную инфраструктуру вместо построения всего контура работы с биометрией самостоятельно и с нуля.
Как КБС встраивается в инфраструктуру предприятия
Подключение к КБС не предполагает обязательной полной перестройки ИТ-ландшафта. Архитектура «Атом.Био» рассчитана на интеграцию с корпоративными информационными системами, СКУД, автоматизированными рабочими местами, турникетами, камерами и другим оборудованием через типовые интерфейсы. Возможность повторного использования конкретных устройств определяется после обследования инфраструктуры и зависит от требований к качеству биометрии и информационной безопасности.
В «Росатоме» задача осложняется распределённостью предприятий, режимностью объектов и различиями в используемых ИТ-ландшафтах. Поэтому архитектура КБС предусматривает централизованное ядро и локальные защищённые контуры, а также интеграцию с различными системами и оборудованием.
«Одна из самых сложных задач — совместить централизованную информационную систему с закрытыми контурами конкретных предприятий. При этом мы стараемся погрузиться в инфраструктуру заказчика и вместе определить, каким образом конкретный сценарий можно реализовать», — отмечает Александр Коняшкин.
По его словам, работа начинается ещё на этапе проектирования: специалисты «Гринатома» помогают заказчику определить дорожную карту приведения системы в соответствие требованиям, а затем адаптируют сервис под конкретный бизнес-процесс.
По сути, предприятие получает не отдельный программный модуль для распознавания лица, а сервисную платформу, встроенную в существующий ИТ-ландшафт. Ядро КБС, защищённая инфраструктура и взаимодействие с ГИС ЕБС находятся на стороне «Гринатома», а прикладные системы и оконечное оборудование — на стороне заказчика.
«Мы находимся между государством и конечным заказчиком, выступаем как операторский сервис по работе с биометрией», — объясняет Александр Коняшкин.
Какие задачи решает биометрия
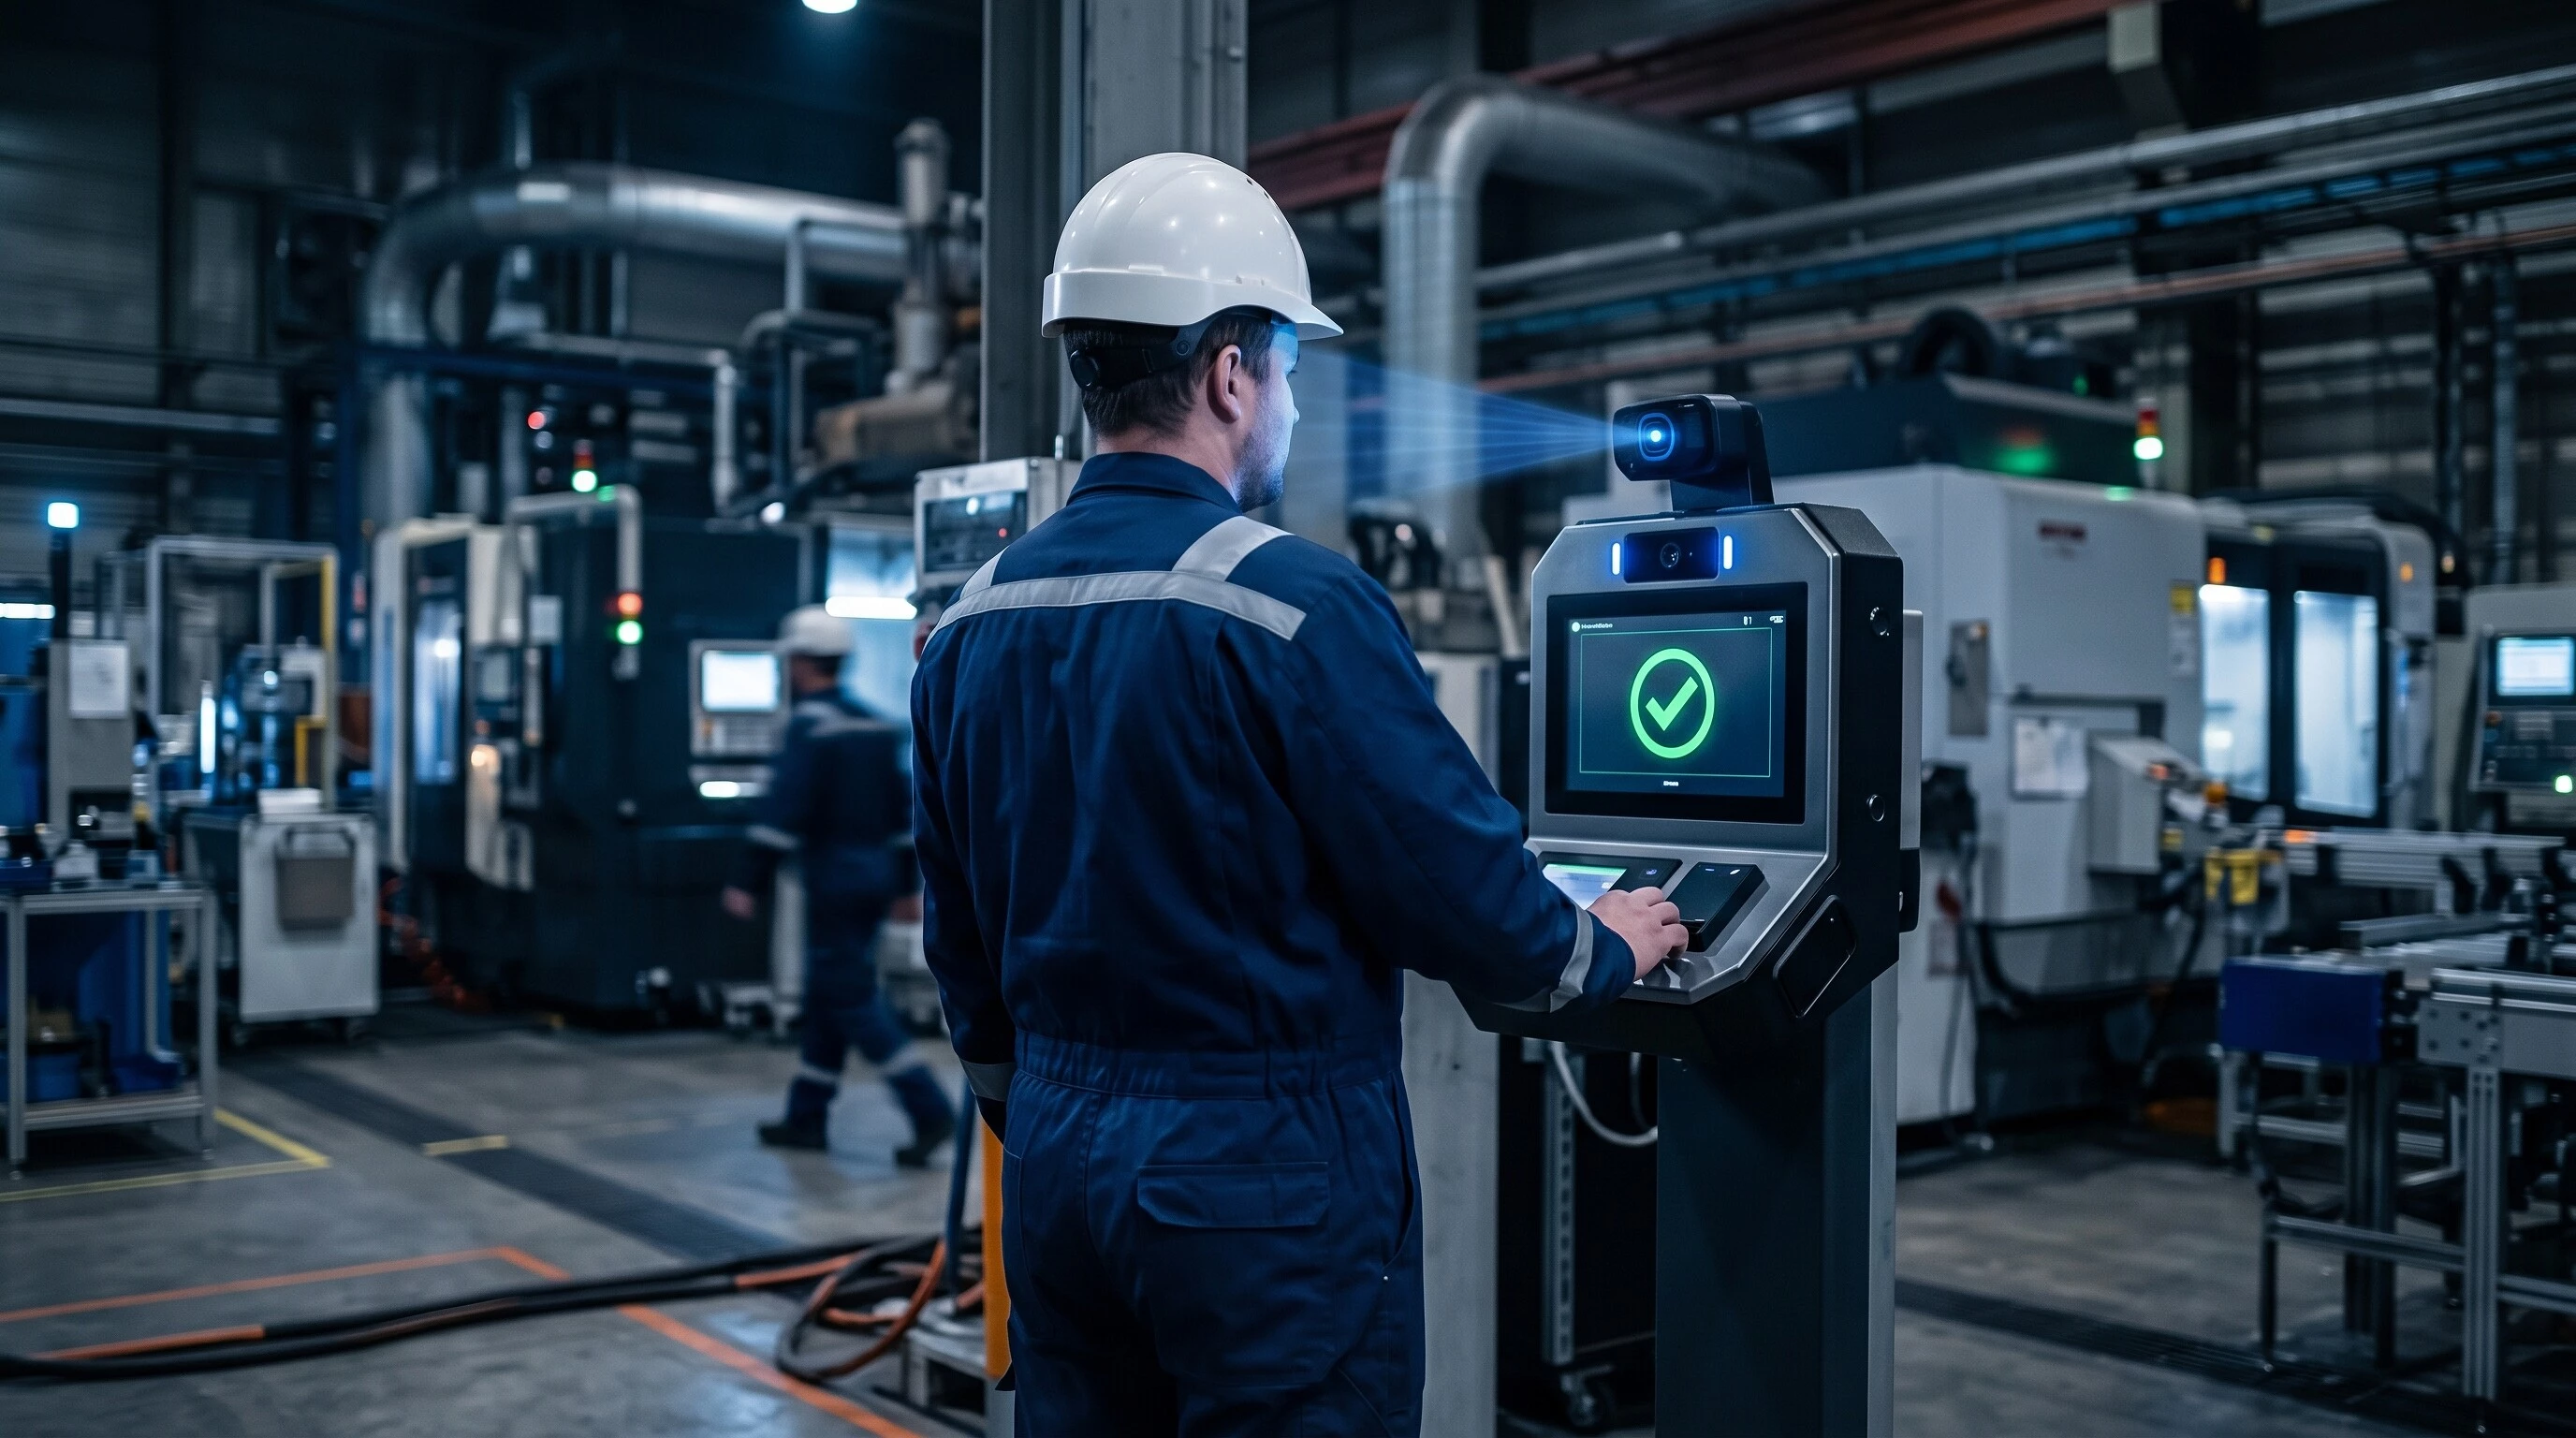
Архитектура КБС позволяет подключать разные сценарии
Архитектура КБС позволяет подключать разные сценарии без создания отдельной биометрической инфраструктуры для каждого из них. В «Гринатоме» среди них называют БиоСКУД, вход в автоматизированные рабочие места и корпоративные системы, видеоконференцсвязь, учёт рабочего времени, видеоаналитику и контроль производственной безопасности.
Наиболее прикладными сценариями компания считает проход на объект по лицу и подтверждение личности за рабочим местом. Отдельное направление — персонифицированная видеоаналитика, при которой системе нужно не только обнаружить человека или событие, но и установить, кто именно находится в контролируемой зоне.
«Персонификация видеоаналитики — это один из сценариев, который становится всё более востребованным. Важно не только обнаружить событие, но и понимать, кто именно в нём участвует», — отмечает Вероника Зуйкова.
Такую технологию можно использовать, например, для контроля наличия средств индивидуальной защиты, нахождения сотрудников в опасных зонах и соблюдения ограничений при работе с оборудованием. Кроме того, для «Атом.Био» доступна разблокировка автоматизированных рабочих мест по лицу, интеграция с централизованной системой виртуальных рабочих столов КУРС 2.0, системой для управления идентификацией и доступом АТОМ ID.
Что происходит с биометрическими данными
Отдельный вопрос для корпоративного заказчика — где обрабатываются биометрические данные и кто получает к ним доступ. Согласно архитектуре решения, исходники — эталонные биометрические векторы — хранятся в ГИС ЕБС, а КБС получает необходимые для оказания услуги математические модели. Доступ к ним должен предоставляться по ролям и служебной необходимости, а передача данных по каналам связи осуществляется с применением криптографической защиты.
Фотография с камеры или другого конечного устройства преобразуется в КБС во временный вектор. После сравнения этот вектор удаляется, а восстановить исходные биометрические данные из вектора практически невозможно.
«Основной страх пользователей заключается в том, что мы видим и храним фотографии людей. На деле мы работаем с векторами — математическими моделями биометрических данных. Фотография с конечного устройства преобразуется во временный вектор, после чего мы работаем уже с ним», — объясняет Михаил Нарцев.
Для устранения возможности подмены человека фотографией или видеозаписью в «Гринатоме» в числе механизмов защиты реализовали проверку соответствия биометрического образца, контроль «живости» — liveness, защищённые контуры, каналы связи с отечественными алгоритмами шифрования и сертифицированные средства защиты. При необходимости биометрия может сочетаться с дополнительным фактором аутентификации.
Как разграничена ответственность
Использование КБС не снимает с предприятия всех обязанностей. «Гринатом» отвечает за ядро биометрической системы, защищённую обработку, интеграцию с ГИС ЕБС и выполнение требований к собственной аккредитованной инфраструктуре. На стороне заказчика остаются конкретный бизнес-процесс, законность цели обработки, получение необходимых согласий, управление доступом сотрудников, защита собственной инфраструктуры и интеграция конечных систем.
Ещё одно условие — добровольность использования биометрии, за предусмотренными законом исключениями. Если сотрудник не хочет использовать биометрию или отзывает согласие, должны сохраняться альтернативные способы идентификации — например, пропуск, пароль, токен или сертификат. При неуверенном распознавании система также должна переводить пользователя на альтернативную проверку, а не снижать требования безопасности.
«Биометрия — это добровольная история. Поэтому мы должны показать пользователю, что система безопасна, надёжна и удобна. Если человек не хочет использовать лицо, должны оставаться альтернативные способы — логин и пароль, карты, смарт-карты, токены и другие предусмотренные организацией факторы», — говорит Вероника Зуйкова.
Для предприятия это означает, что внедрение биометрии требует не только технической интеграции, но и работы с доверием пользователей. При этом сомнения возникают и у сотрудников, и у подразделений безопасности — они часто особенно внимательно относятся к интеграции внешнего сервиса с закрытыми контурами.
Эффект зависит от конкретного сценария
В «Гринатоме» подчёркивают, что сам факт распознавания лица не создаёт экономического эффекта. Он появляется тогда, когда идентификация встроена в конкретный бизнес-процесс.
Подтверждение личности снижает риск передачи учётной записи или пропуска другому человеку, БиоСКУД усиливает контроль физического доступа, а персонифицированная видеоаналитика позволяет связывать события на объекте с конкретным сотрудником — например, при контроле использования СИЗ или входа в опасную зону. Учёт рабочего времени может использоваться для анализа простоев.
Компания приводит следующие цифры: снижение простоев как минимум на 15%, до 90% снижения персональных нарушений и снижение травматизма не менее чем на 60%. Как отмечают эксперты, это заявленные ориентиры для соответствующих сценариев, а не универсальный эффект внедрения биометрии.
«Каждый отдельный сценарий должен просчитываться по-своему. Мы следуем риск-ориентированной модели: нужно сопоставлять возможные издержки и преимущества, которые даст конкретный случай применения биометрии», — отмечает Александр Коняшкин.
Что дальше
Сейчас «Атом.Био» остаётся отраслевой системой для атомной промышленности, но «Гринатом» получает запросы и от внешних заказчиков. Среди потенциальных направлений масштабирования компания называет крупную промышленность, энергетику, транспорт, критическую инфраструктуру и другие распределённые организации с большим количеством сотрудников и строгими требованиями к контролю доступа.
В этой модели главная задача биометрии для крупного предприятия — уже не просто распознать лицо. Необходимо встроить технологию в существующие физические и цифровые процессы, обеспечить взаимодействие с государственной биометрической инфраструктурой и одновременно сохранить требования к безопасности и защищённости корпоративных систем.
Ещё один аспект модели КБС связан с тем, что наиболее сложная часть работы с регулируемой биометрией переходит на специализированного провайдера. В «Гринатоме» считают, что это позволяет заказчику сосредоточиться на собственных бизнес-задачах и интеграции конечных систем, не выстраивая самостоятельно весь контур, необходимый для оказания биометрических услуг.
«Мы даём операторский сервис по работе с биометрией. Сложная система, которая должна соответствовать требованиям Минцифры, ФСБ, ФСТЭК и других регуляторов, остаётся на нашей стороне, а заказчик получает саму услугу и применяет её», — подытожила Вероника Зуйкова.