Поделиться
Приложения для финансов содержат уязвимости, позволяющие получить доступ к чувствительным данным
Хранение чувствительной информации в исходном коде приложения было обнаружено в 90% финансовых приложений, размещенных в популярных российских магазинах. Это критическая уязвимость, позволяющая злоумышленникам получить доступ к приложению и взломать бэкенд, похитить данные пользователей, а теоретически и совершать несанкционированные транзакции. Об этом CNews сообщили представители AppSec Solutions.
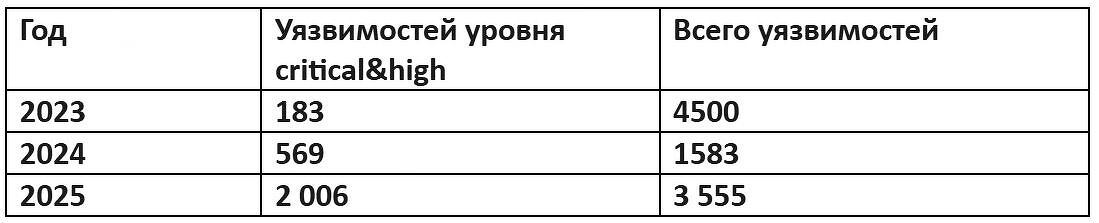
Более 2000 уязвимостей критического и высокого уровня обнаружили в результате исследования AppSec Solutions, компания подвела итоги мониторинга мобильных приложений с помощью продукта AppSec.Sting в категории «финансы» за 2025 г. В выборку вошло более 90 наиболее популярных приложений банковского сектора, микрозаймов и страхования. Всего в приложениях этой категории обнаружено более 3500 уязвимостей.
По сравнению с 2024 г. в 2025 г. уязвимостей программного обеспечения стало больше, количество серьезных проблем также выросло. Частично, уверяют разработчики сервиса AppSec.Sting, это связано с усовершенствованием диагностики. Однако количество проблем, рассказывают эксперты по кибербезопасности растет пропорционально объемам кода.
«Больше всего проблем мы находим в хранении чувствительной информации в коде, что говорит о необходимости более глубокой интеграции практик безопасной разработки в правильный цикл проверок на безопасность, поэтом такие приложения, увы, достаточно уязвимы. Проблем множество. От небезопасного хранения чувствительных данных до небезопасной реализации схем по межпроцессному взаимодействию, которые могут приводить к открытию каких-нибудь фишинговых страниц в контексте приложения или аутентифицироваться под своим легитимным аккаунтом в тех схемах, где это не должно было происходить», – сказал Никита Пинаев, руководитель отдела анализа защищенности мобильных приложений AppSec.Sting компании AppSec Solutions .
Самая опасная уязвимость – хранение чувствительной информации в исходном коде, таких в финтех-приложениях обнаружили 1 541. Это одна из самых распространенных и критических уязвимостей мобильных приложений. Она возникает, когда разработчики оставляют «зашитыми» секретные данные прямо в коде программы. Злоумышленники могут с помощью декомпиляции вычислить конфиденциальные данные и «вскрыть» приложение. Для пользователей это опасно тем, что, получив доступ к серверам компании-владельца, хакеры могут похитить личные данные или банковские реквизиты. Разумеется, подчеркивают эксперты AppSec Solutions, одна уязвимость не приведет к массовому взлому банковских приложений, как правило, речь идет о целой цепочке проблем, которые могут привести к серьезным последствиям.
 Короткая ссылка